اشترك في نشرتنا البريدية
اطلع على آخر الأخبار مباشرة من بريدك الإلكتروني.
الحل المتكامل للتعلّم والتطوير للارتقاء بمهارات فريقك.


© 2026 سكيل أب مينا. جميع الحقوق محفوظة.
اشترك في نشرتنا البريدية
اطلع على آخر الأخبار مباشرة من بريدك الإلكتروني.
الحل المتكامل للتعلّم والتطوير للارتقاء بمهارات فريقك.
© 2026 سكيل أب مينا. جميع الحقوق محفوظة.

 مشاركة :


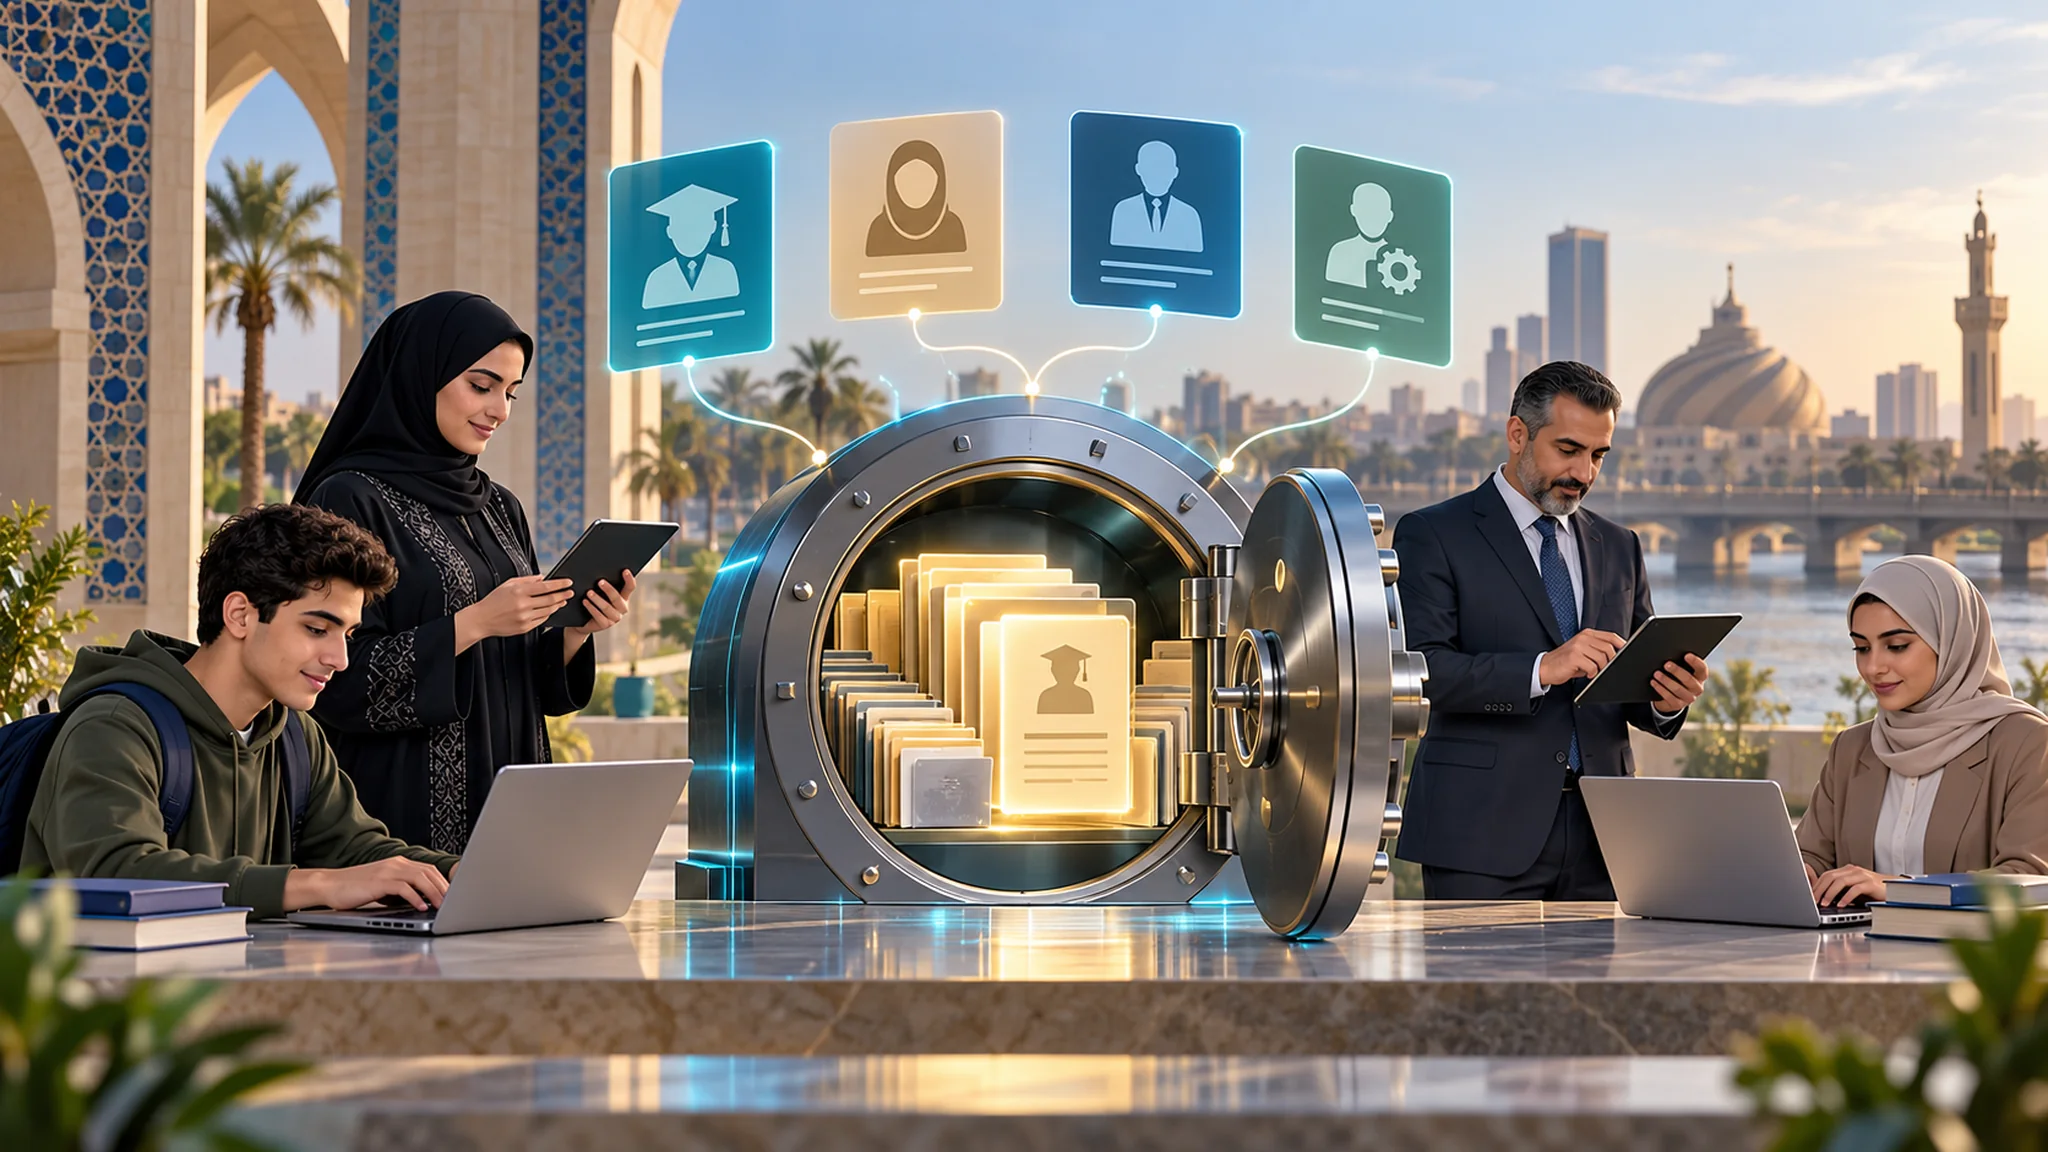
احمِ السجل الذي تعتمد عليه قرارات المؤسسةتحتفظ منصة التعلم ببيانات قد تؤثر في التكليف والتطوير واعتماد الجاهزية. لذلك يتعلق أمن LMS في المؤسسات العراقية بسرية السجل وصحته وتوافره، وليس بمنع الدخول غير المصرح فقط. تغيير نتيجة دون مراجعة قد يضر القرار حتى إن لم تتسرب المعلومات، وتعطل الوصول في موعد حرج قد يؤثر في الخدمة حتى مع بقاء الملفات سليمة.
ابدأ بتحديد السجلات والوظائف الأكثر حساسية داخل مؤسستك، ومن يعتمد عليها وما أثر الخطأ فيها. لا توجد قائمة واحدة تغني عن مراجعة السياق والقطاع والعقد. يحتاج أمن LMS إلى تعاون الموارد البشرية والتعلم والتقنية والأمن والمختصين القانونيين عند الحاجة، مع حدود واضحة بين ضوابط المورد وإعدادات المؤسسة وسلوك المستخدمين. لا تجعل شراء المنصة نهاية مسؤولية المراجعة.
أمن LMS: اختبر الأمن من خلال سيناريوهاتاطلب دليلًا عن التشفير وإدارة الوصول وسجلات النشاط والنسخ الاحتياطية والاختبارات الأمنية. وافحص نطاق أي شهادة يقدمها المورد ومدتها والكيان المشمول بها. الشهادة دليل ضمن التقييم، وليست ضمانًا بأن إعداد مؤسستك أو جميع التكاملات تحقق متطلباتك.
أمن LMS: ارسم رحلة البيانات قبل اختيار الضوابطتبدأ مراجعة أمن LMS بما تجمعه المنصة بالفعل: معلومات الهوية والدور، والتكليفات، والمحاولات، والملاحظات، والمرفقات، وربما التسجيلات. لا تفترض أن كل ذلك له الحساسية نفسها أو الغرض نفسه. ضع قائمة بالبيانات ومصدرها ومن يستخدمها، ثم اسأل أي عناصر يمكن الاستغناء عنها دون إضعاف تجربة الموظف أو دليل الأداء المطلوب.
يحتاج أمن LMS إلى فهم حركة المعلومات خارج الشاشة الرئيسية. قد تنتقل نسخة إلى أداة تحليلات أو خدمة دعم أو نظام موارد بشرية أو مساحة نسخ احتياطي. اطلب مخططًا يوضح الأطراف والمسارات والمواقع ووظيفة كل معالجة. وجود خادم في موقع معروف لا يشرح وحده جميع المواضع التي تصل إليها البيانات أو الأشخاص الذين يستطيعون الاطلاع عليها.
حدد الغرض من ملاحظات الممارسة قبل جمعها. في أمن LMS، تختلف مساحة تدريب تسمح بالتجربة عن تقييم رسمي يؤثر في اعتماد مهمة. يجب أن يعرف الموظف ما يُسجل وكيف سيُستخدم. ولا تحول تعليقات غير منظمة كتبها الميسر لتحسين محادثة إلى تقييم وظيفي جديد دون مراجعة الغرض والأساس والإجراء المناسب من الجهات المختصة.
صمم الصلاحيات حول الحاجة الفعليةاختبر أمن LMS بحسابات مختلفة: موظف، ومدير، وميسر، ومسؤول تقني، وفريق دعم. اطلب من كل حساب فتح سجل لا يحتاج إليه، ثم تحقق من المنع الفعلي. أسماء الأدوار داخل النظام لا تكفي؛ فقد تمنح صلاحية تقرير واحد وصولًا أوسع مما يتوقعه الفريق، خصوصًا عند التصدير أو استخدام رابط مباشر إلى ملف.
راجع أثر انتقال المدير أو الموظف في أمن LMS. يجب أن تتغير الرؤية وفق المسؤولية الحالية والقواعد المعتمدة، مع التعامل المناسب مع السجل التاريخي. اختبر مديرًا تولى فريقًا جديدًا ومديرًا غادره، ولا تكتف بحسابات ثابتة. كثير من مشكلات الصلاحية تظهر عند تغير العلاقة التنظيمية، لا عند الإنشاء الأول للحساب.
قلل الاعتماد على الحسابات المشتركة في إدارة أمن LMS، لأن معرفة من نفذ التغيير جزء من المساءلة. راجع الصلاحيات العالية دوريًا، وحدد طريقة التعامل مع وصول المورد للدعم. يمكن أن يحتاج الفني إلى وقت محدد ونطاق واضح وسجل مراجعة، بدل وصول دائم إلى كل محتوى وبيانات المنصة لمجرد احتمال ظهور مشكلة.
أمن LMS: اطلب أدلة أمنية قابلة للتفسيرعند تقييم أمن LMS، لا تكتف بعبارة «تشفير قوي». اسأل عن حماية النقل والتخزين وإدارة المفاتيح وصلاحيات الوصول والنسخ الاحتياطي، بالمستوى الذي يستطيع فريق الأمن مراجعته. ليست كل التفاصيل مناسبة للنشر العام، لكن يجب أن يتاح مسار آمن لتبادل الأدلة المطلوبة وتقييمها قبل التعاقد والاعتماد التشغيلي.
اطلب من المورد توضيح نطاق أي شهادة أو تقرير ضمان يستشهد به. قد يدعم الدليل تقييم أمن LMS، لكنه لا يعني أن إعداد مؤسستك أصبح صحيحًا تلقائيًا. تحقق من الخدمة المشمولة والفترة والاستثناءات، ثم راجع الإعداد الفعلي. شهادة لمكون مختلف أو بيئة أخرى لا تحسم ما يحدث في الخدمة التي سيستخدمها موظفوك.
اختبر استعادة البيانات وخطط التعطل باعتبارها جزءًا من تشغيل مسؤول يحافظ على أمن LMS وتوافر البيانات. حدد أنواع السجلات اللازمة لاستمرار العمل ومن يملك استعادتها وكيف تتحقق صحتها. لا تطلب جمع نسخ إضافية بلا حدود؛ فالنسخ نفسها تحتاج حماية وسياسة احتفاظ ومراجعة لمن يستطيع الوصول إليها أثناء الطوارئ وخارجها.
أمن LMS: انتبه إلى الوظائف الجديدة والتكاملاتكل إضافة تحليلية أو أداة ذكاء اصطناعي تستحق مراجعة أثرها في أمن LMS قبل تفعيلها. اسأل ما البيانات المرسلة، ولماذا، وهل تستخدم لتحسين خدمة خارج نطاق المؤسسة، وما خيارات التحكم. لا تفترض أن الموافقة على المنصة الأساسية تشمل تلقائيًا كل خدمة جديدة أو شريك معالجة يضاف لاحقًا إلى مسار المعلومات.
ويشمل أمن LMS حماية النصوص التي يرفعها الموظفون بأنفسهم. قد تحتوي عينة عمل على أسماء عملاء أو معلومات مشروع. قدم تعليمات واضحة لإزالة ما لا يلزم، وصمم مهمة يمكن إثباتها ببيانات مناسبة. إذا كان الهدف تقييم قرار، فقد يكفي مثال منقح بدل رفع وثيقة تشغيل كاملة إلى بيئة لم تُخصص لتخزينها.
اختبر استجابة الفريق قبل وقوع المشكلةنفذ تمرينًا مكتبيًا حول رابط ملف أرسل إلى شخص غير معني أو حساب احتفظ بصلاحية بعد انتقال صاحبه. الهدف من تمرين أمن LMS معرفة من يتلقى البلاغ ومن يحصر النطاق ومن يتواصل مع المورد. تحدد الفرق المختصة التزامات الإبلاغ ومواعيدها بحسب الحالة، بينما يوفر فريق المنصة معلومات دقيقة وسجلًا يمكن مراجعته.
لا تجعل أمن LMS مسؤولية فريق واحد. صاحب العمل يحدد الغرض، وفريق التعلم يحدد الدليل، والتقنية تنفذ الضوابط، والخصوصية والأمن يراجعان المتطلبات، والمشتريات تثبت الالتزامات. سجل الفجوات والمالك والموعد والقرار، ثم أعد الاختبار عند تغير مؤثر. هذه الشراكة تجعل الحماية قابلة للتشغيل بدل بقائها قائمة أسئلة انتهت عند شراء المنصة.
احتفظ بقائمة مختصرة بالقرارات التي تحتاج إعادة مراجعة عند تغير المورد أو إضافة جمهور جديد أو نقل نوع آخر من البيانات. لكل قرار، سجل الافتراض الذي بني عليه والدليل المتاح وصاحب الاعتماد. بذلك يستطيع الفريق معرفة متى لم تعد المراجعة السابقة كافية، بدل إعادة الاستبيان كاملًا في كل مرة أو تجاهل التغيير لأنه يبدو صغيرًا في الواجهة.
يمكن الاطلاع على خدمات منظومات التعلم الرقمي للمؤسسات لدى SkillUp MENA عند تحديد نطاق المنصة والتجربة والتشغيل الذي يحتاجه فريقك.
اكتب مصفوفة صلاحيات قابلة للاختبارلكل دور، حدد ما يمكنه مشاهدته وإضافته وتعديله وحذفه وتصديره واعتماده. يجب أن يفصل أمن LMS بين إعداد محتوى وبين اعتماد نتيجة أو منح صلاحية. قد يحتاج مسؤول الفرع متابعة موظفيه دون رؤية جميع الفروع، وقد يحتاج المدرب تقييم مهمة دون تنزيل ملف الموظف الكامل. امنح الصلاحية بحسب المهمة، ثم اختبر محاولة تجاوزها من حساب تجريبي مناسب.
تقدم إرشادات OWASP للتحكم في الصلاحيات مرجعًا تقنيًا للمراجعة مع المختصين. لا يكفي إخفاء زر من الواجهة إذا بقي الطلب نفسه متاحًا بوسيلة أخرى. اطلب اختبار الوصول إلى السجل والملف والتقرير، وراجع ما إذا كان تغيير الدور يزيل الصلاحيات القديمة. هذه المراجعة جزء من أمن LMS عند الإطلاق وعند إضافة وظيفة أو تكامل، وليست فحصًا شكليًا مرة واحدة.
اضبط الوصول المرتفع ووصول المورداستخدم حسابات مسماة بدل حساب إداري مشترك يصعب معرفة صاحبه. حدد متى يحتاج الشخص صلاحية مرتفعة وكيف تُراجع وكيف تنتهي. يتطلب أمن LMS أيضًا توثيق وصول الدعم الخارجي: الغرض والموافقة والمدة والبيئة والأنشطة المسموحة. لا تمنح وصولًا دائمًا شاملًا لمجرد احتمال الحاجة إلى إصلاح مستقبلي، وراجع الحسابات التي لم تعد مستخدمة.
إذا احتاج المورد بيانات لتشخيص خطأ، استخدم الحد الأدنى المناسب وبيانات اختبار متى أمكن. حدد مسار نقلها وحذف نسخها وفق الضوابط المنطبقة. يجب أن يعرف الموظف الداخلي من وافق على الطلب وما المعلومات التي خرجت ولأي غرض. يساعد سجل واضح على حماية أمن LMS وعلى تجنب تكرار إرسال ملفات مختلفة كلما انتقل البلاغ إلى فريق دعم آخر.
احمِ تغيير النتائج والتصديرحدد من يستطيع تعديل درجة أو إلغاء محاولة أو اعتماد استثناء، وما الدليل المطلوب قبل التغيير. يحتاج أمن LMS إلى سجل يوضح القيمة السابقة والجديدة والسبب والمنفذ والتوقيت، وفق قدرات النظام والاحتياج. راجع عينة من التغييرات الحساسة دوريًا، ولا تفترض أن امتلاك صلاحية الإدارة يعني السماح بكل تعديل دون تفسير أو موافقة مناسبة.
قد يصبح الملف المصدر أقل حماية من بيانات المنصة بعد تنزيله. لذلك راجع الحاجة إلى التصدير ونطاق الأعمدة والمستلمين وطريقة المشاركة والاحتفاظ. لا تعالج كل طلب تقرير بمنح تنزيل شامل. يمكن أن تكفي رؤية مقيدة أو بيانات مجمعة عندما لا يحتاج القرار تفاصيل الأفراد. اربط هذا الاختيار بغرض العمل، مع طريقة واضحة لطلب استثناء مبرر عند الحاجة.
اختبر الاستعادة والتواصل أثناء الحادثاختر سيناريو فقدان تكامل أو تعديل خاطئ أو حساب ذي نشاط غير معتاد، ونفذ تمرينًا مع الجهات المسؤولة. يدعم إطار الأمن السيبراني لدى NIST تنظيم النقاش حول الحوكمة والحماية والاستجابة والاستعادة. لكنه ليس شهادة بأن منصة معينة آمنة أو مستوفية لجميع الالتزامات المحلية. حوّل المبادئ إلى مهام وأدلة ومسؤوليات تناسب بيئة المؤسسة ومخاطرها.
خلال التمرين، اسأل من يوقف الإجراء، ومن يحفظ الأدلة، ومن يخبر الموظفين، وكيف تُراجع السجلات بعد الاستعادة. ينبغي أن يحافظ أمن LMS على قابلية تفسير القرار، لا أن يكتفي بإعادة الصفحة للعمل. وبعد كل تغيير مهم، أعد اختبار الأدوار الحرجة والتصدير والنسخ، وسجل ما يحتاج معالجة قبل توسيع الجمهور أو إضافة بيانات أكثر حساسية.
ملخص عمليأمن LMS يحمي سرية بيانات التعلم وصحتها وتوافرها عبر صلاحيات محددة وهوية واضحة وسجل تغيير واستعادة مجربة. اختبر الأدوار ووصول المورد والتصدير، ووزع المسؤولية بين المؤسسة والمزود. اجعل المراجعة مستمرة ومتناسبة مع المخاطر، مع الاستعانة بالمختصين لتحديد المتطلبات المنطبقة على المؤسسة العراقية.
إذا أردت مساعدة Skillup Mena ,اضغط هُنا.